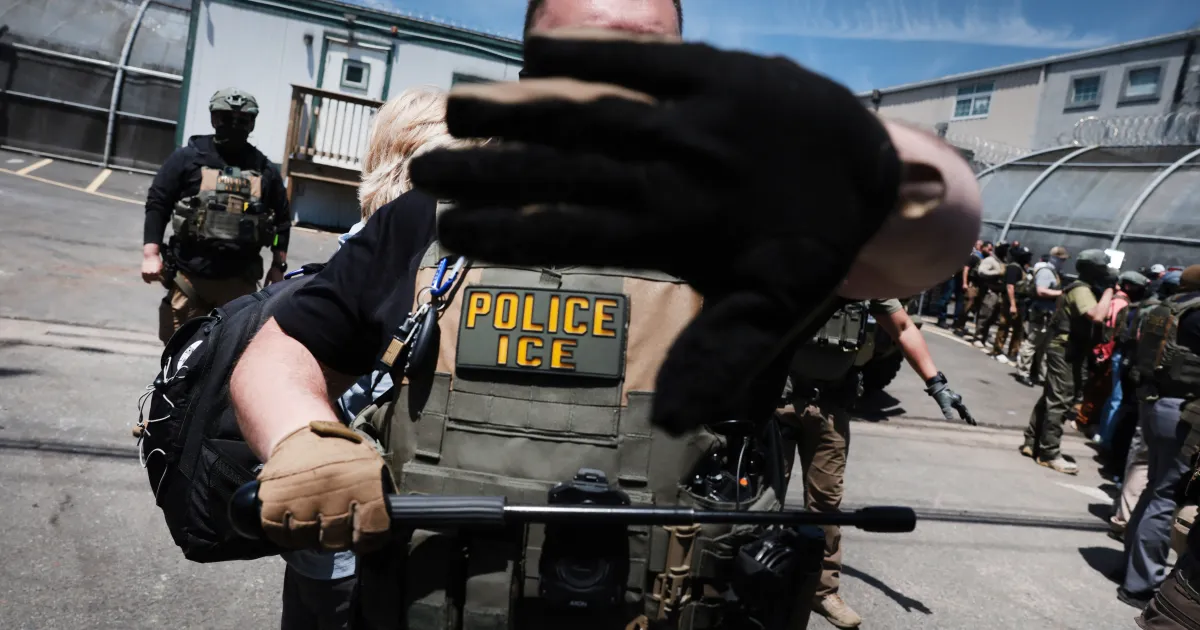
Um vazamento de dados atingiu mais de 41 mil registros de pessoas ligadas ao Departamento de Segurança Interna (DHS) dos Estados Unidos, entre servidores e prestadores de serviço. Foram expostos nomes, telefones, e-mails, endereços de escritórios e cargos ocupados por profissionais que atuam na fiscalização migratória, no controle de fronteiras e em deportações. O departamento informou estar ciente de uma possível violação e afirmou que trabalha para lidar com o caso e proteger seus funcionários, mas a extensão do incidente e a autenticidade de todos os registros ainda não foram confirmadas oficialmente.
A maior parte do material está associada à Agência de Alfândega e Proteção de Fronteiras (CBP), com aproximadamente 21 mil registros. Quase 7 mil estão vinculados ao Serviço de Imigração e Alfândega (ICE). Quando são incluídos os registros do Homeland Security Investigations (HSI), braço investigativo do ICE, o total ligado à agência chega a cerca de 10 mil, dos quais aproximadamente um terço corresponde ao HSI. O arquivo também reúne trabalhadores administrativos e terceirizados, além de agentes operacionais.
A publicação foi feita pela organização Distributed Denial of Secrets, conhecida como DDoSecrets, sob o nome Icepick. Um grupo que se apresenta como Department of Peace, ou Departamento da Paz, reivindicou a obtenção dos dados. A pesquisadora de segurança digital Maia Arson Crimew participou da preparação de uma ferramenta de consulta ao conteúdo. Os divulgadores afirmam que o objetivo é permitir a identificação de funcionários e o acompanhamento das atividades do departamento, apresentando a iniciativa como apoio a investigações jornalísticas, pedidos de acesso a documentos públicos e fiscalização das autoridades.
O arquivo contém referências a grupos internos de trabalho e atribuições que permitem associar funcionários a atividades de inteligência, vigilância e operações encobertas, além de informações sobre a organização das equipes e suas linhas de comando. Também aparecem registros do Serviço de Cidadania e Imigração dos Estados Unidos (USCIS), responsável pela análise de benefícios migratórios, e da Agência de Segurança Cibernética e de Infraestrutura (CISA). A última atualização identificada na base é de 19 de agosto de 2026, data que não estabelece quando ocorreu o acesso indevido.
A origem técnica do vazamento segue sob questionamento. Os divulgadores atribuem a obtenção das informações ao ambiente de autenticação Okta utilizado pelo DHS. A empresa declarou estar segura e não ter evidências de comprometimento de seus dados ou sistemas. Parte das informações de funcionários foi corroborada de forma independente, mas a verificação não abrangeu o arquivo inteiro.